Système de santé & innovation · Hébergement des données
Un compte rendu déposé dans un dossier patient informatisé, une mesure remontée par un capteur de télésurveillance, une ordonnance stockée par un logiciel de cabinet : derrière chaque service numérique de santé, il y a des serveurs, et quelqu’un qui les exploite. En France, cet acteur ne peut pas être n’importe qui. Tout hébergeur de données de santé à caractère personnel doit être certifié HDS, un régime issu du code de la santé publique et contrôlé par des organismes indépendants. Une garantie réelle—mais souvent mal comprise, notamment sur ce qu’elle ne couvre pas.
Qu’est-ce qu’un hébergeur de données de santé ?
Le terme désigne moins un métier qu’une situation juridique. Est hébergeur de données de santé toute personne qui héberge, pour le compte d’un tiers, des données de santé à caractère personnel recueillies à l’occasion d’activités de prévention, de diagnostic, de soins ou de suivi social et médico-social. Concrètement, cela vise aussi bien l’exploitant d’un centre de données que le fournisseur de cloud qui met à disposition une infrastructure virtuelle, l’éditeur qui héberge sa plateforme logicielle, ou le prestataire qui administre et sauvegarde des systèmes d’information de santé. Une nuance importante : un professionnel ou un établissement qui héberge lui-même les données de ses propres patients n’est pas dans cette situation d’hébergement pour un tiers. Dès qu’il externalise, en revanche, son prestataire doit être certifié—et c’est au responsable de traitement de le vérifier.
Une obligation née d’un changement de régime
La France encadre l’hébergement des données de santé depuis le début des années 2000, d’abord par un agrément délivré par le ministère chargé de la santé, au terme d’une procédure longue et centralisée. L’ordonnance n° 2017-27 du 12 janvier 2017, puis le décret n° 2018-137 du 26 février 2018, ont basculé ce dispositif vers une logique de certification par tierce partie, applicable au 1er avril 2018. Le principe change : ce n’est plus l’État qui autorise au cas par cas, mais un organisme certificateur indépendant, lui-même accrédité par le COFRAC ou un équivalent européen, qui audite l’hébergeur au regard d’un référentiel public. Les agréments antérieurs sont restés valables jusqu’à leur terme, le temps d’une transition. L’Agence du numérique en santé (ANS) publie le référentiel et tient la liste des hébergeurs certifiés : c’est le point de vérification le plus simple pour un établissement comme pour un particulier curieux.
Ce que la certification contrôle réellement
Le référentiel HDS distingue deux périmètres. Le premier, celui de l’hébergeur d’infrastructure physique, couvre la mise à disposition de locaux d’hébergement et d’infrastructure matérielle. Le second, celui de l’hébergeur infogéreur, couvre la mise à disposition d’infrastructure virtuelle et de plateforme logicielle, l’administration et l’exploitation des systèmes, ainsi que la sauvegarde externalisée. Un prestataire qui exerce les deux types d’activités doit obtenir les deux certifications. Sur le fond, l’audit ne porte pas sur la qualité médicale du service, mais sur l’organisation de la sécurité : gestion des accès, traçabilité, sauvegarde et restauration, continuité d’activité, gestion des incidents, sécurité physique des locaux. Le référentiel s’adosse pour cela à des normes internationales reconnues, au premier rang desquelles l’ISO/IEC 27001 pour le management de la sécurité de l’information et l’ISO/IEC 20000-1 pour la gestion des services. Le certificat est valable trois ans, mais il n’est pas acquis une fois pour toutes : un audit de surveillance annuel vérifie que les exigences restent tenues, et les non-conformités constatées doivent être corrigées dans des délais encadrés.
Le référentiel révisé de 2024 : localisation et transparence
Une version révisée du référentiel a été publiée en 2024, par un arrêté modifiant celui du 11 juin 2018, après notification à la Commission européenne. Trois évolutions méritent d’être retenues. D’abord, une clarification des activités couvertes, en particulier l’administration et l’exploitation des systèmes d’information de santé, dont le périmètre prêtait à discussion. Ensuite, un renforcement des obligations contractuelles entre l’hébergeur et son client, avec l’exigence de rendre visible, sous forme de tableau, l’ensemble des acteurs susceptibles d’accéder aux données dans le cadre du service—sous-traitants compris. Enfin, un durcissement sur la localisation : le stockage doit s’effectuer sur le territoire de l’Espace économique européen, et tout transfert hors Union européenne doit être signalé et justifié. Le texte intègre par ailleurs la version 2022 de la norme ISO/IEC 27001. Les certificats délivrés selon l’ancien référentiel doivent être mis en conformité, la bascule complète étant attendue courant 2026.
Ce que la certification HDS ne garantit pas
C’est le point le plus souvent mal compris. La certification HDS atteste d’un niveau de sécurité et d’organisation ; elle ne transforme pas un prestataire en acteur souverain. Un hébergeur certifié peut appartenir à un groupe soumis à des lois extraterritoriales—le CLOUD Act américain, par exemple—susceptibles de fonder des demandes d’accès aux données. L’immunité vis-à-vis de ce type de législation relève d’un autre dispositif, la qualification SecNumCloud de l’ANSSI, dont l’articulation avec le référentiel HDS est encore en construction. C’est très exactement le nœud du débat rappelé par le dossier du Health Data Hub et de la souveraineté des données de santé, dont l’hébergement chez un fournisseur américain a été contesté alors même que la certification était en règle. Deuxième limite : HDS ne dispense pas du RGPD. Base légale du traitement, information des personnes, durées de conservation, droits d’accès et d’opposition—tout cela reste du ressort du responsable de traitement, sous le contrôle de la CNIL. Troisième limite : la certification ne dit rien de la valeur médicale du service hébergé. Une application peut tourner sur une infrastructure irréprochable sans avoir démontré le moindre bénéfice clinique—une question qui relève, elle, du statut de dispositif médical. Enfin, aucune certification n’annule le risque d’incident : les attaques qui ont frappé des établissements de santé, décrites dans notre décryptage des rançongiciels à l’hôpital, rappellent que la sécurité est un processus, pas un label.
Ce que cela change concrètement
Pour un établissement, un cabinet ou un éditeur, la vérification est un préalable contractuel : s’assurer que le prestataire figure bien parmi les hébergeurs certifiés, pour le bon périmètre, et que le contrat comporte les clauses prévues par le code de la santé publique—y compris les conditions de restitution des données en fin de relation. Pour un patient, l’enjeu est plus indirect mais réel : la certification est l’une des raisons pour lesquelles les services publics d’e-santé, de Mon espace santé aux dispositifs de télésurveillance médicale, offrent un cadre plus protecteur qu’une application de bien-être téléchargée librement—laquelle peut, elle, transmettre des informations à des tiers, comme le montre notre enquête sur ce que les applis santé transmettent vraiment. Le réflexe utile reste le même : regarder qui héberge, où, et lire la politique de confidentialité. Et pour toute question touchant à ses propres données médicales ou à un service qui lui est proposé, la personne concernée a intérêt à en parler avec son médecin ou avec l’établissement qui la suit : la conformité technique d’un hébergeur ne remplace ni l’information du patient, ni le jugement du professionnel de santé.
Questions fréquentes
Qui est obligé d’être certifié HDS ?
Toute personne qui héberge, pour le compte d’un tiers, des données de santé à caractère personnel recueillies lors d’activités de prévention, de diagnostic, de soins ou de suivi médico-social. Un établissement qui héberge lui-même les données de ses propres patients n’est pas concerné à ce titre ; dès qu’il externalise, son prestataire doit l’être.
Comment vérifier qu’un hébergeur est bien certifié ?
L’Agence du numérique en santé publie la liste des hébergeurs certifiés, avec le périmètre couvert. Il faut vérifier non seulement la présence du prestataire, mais aussi que la certification correspond bien aux activités réellement confiées.
La certification HDS protège-t-elle du CLOUD Act ?
Non. Elle atteste d’un niveau de sécurité et d’organisation, pas d’une immunité juridique. Un hébergeur certifié peut relever d’un groupe soumis à des lois extraterritoriales ; la protection contre ce risque relève de dispositifs distincts, comme la qualification SecNumCloud de l’ANSSI.
HDS et RGPD, est-ce la même chose ?
Non, les deux se cumulent. Le RGPD encadre le traitement des données personnelles et les droits des personnes, sous le contrôle de la CNIL. La certification HDS porte spécifiquement sur les conditions d’hébergement, en application du code de la santé publique.
Une application certifiée HDS est-elle validée médicalement ?
Pas nécessairement. La certification concerne l’hébergement, pas l’efficacité du service. Une application peut être hébergée dans les règles sans avoir démontré de bénéfice clinique : c’est le statut de dispositif médical, et son évaluation, qui répondent à cette question.
• Article L.1111-8 du code de la santé publique ; ordonnance n° 2017-27 du 12 janvier 2017 et décret n° 2018-137 du 26 février 2018 relatif à l’hébergement de données de santé à caractère personnel (régime applicable au 1er avril 2018).
• Agence du numérique en santé (ANS) : référentiel de certification HDS, périmètres « hébergeur d’infrastructure physique » et « hébergeur infogéreur », durée de trois ans, audit de surveillance annuel, accréditation COFRAC, liste publique des hébergeurs certifiés.
• Arrêté de 2024 modifiant l’arrêté du 11 juin 2018 approuvant les référentiels HDS : clarification des activités, clauses de l’article R.1111-11 du code de la santé publique, transparence sur les acteurs, stockage dans l’Espace économique européen, prise en compte d’ISO/IEC 27001:2022.
• Cadre du RGPD et rôle de la CNIL sur les données de santé ; qualification SecNumCloud de l’ANSSI sur les enjeux d’extraterritorialité.
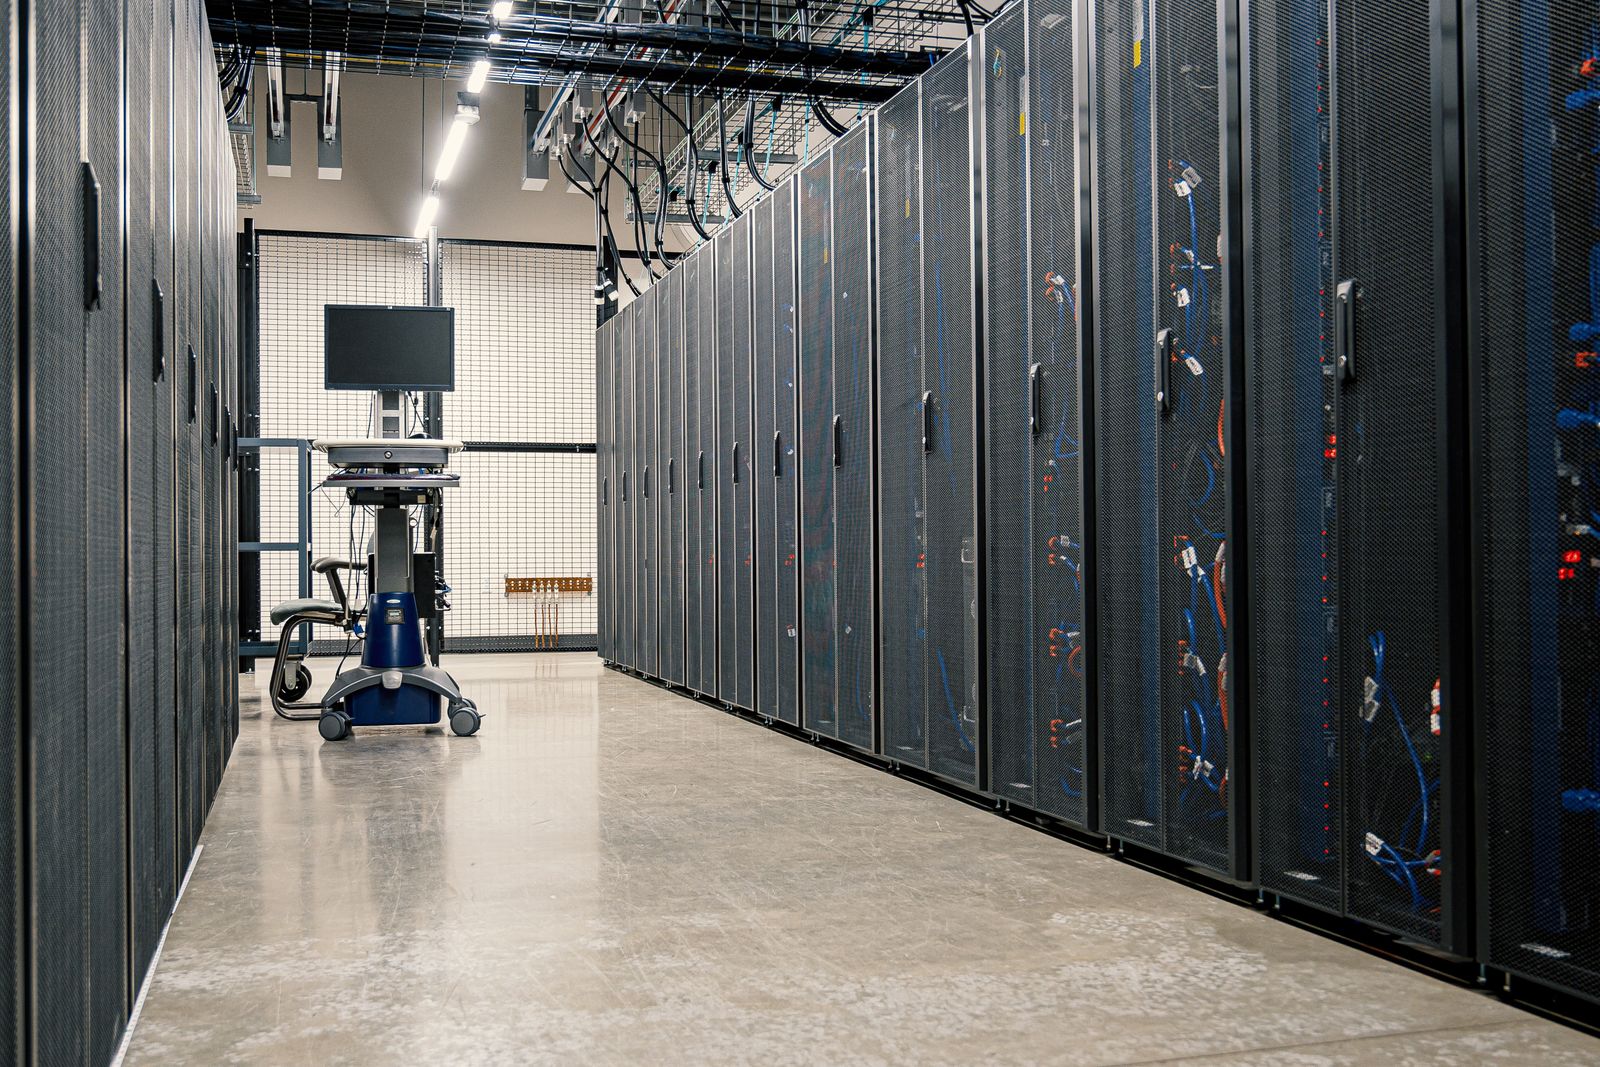
• Image : baies de serveurs en centre de données, photo de Brett Sayles via Pexels (licence libre).
• À lire aussi : nos décryptages du Health Data Hub et de la souveraineté, de l’interopérabilité des logiciels de santé et du règlement européen sur les données de santé, dans la rubrique Système de santé & innovation.
À lire aussi : consulter ses résultats de laboratoire en ligne.
Information générale sur la santé numérique, à but éducatif. Ne constitue pas un avis médical.